Dzięki Google SSO pracownicy i użytkownicy portalu logują się do Xcellerate OPS kontem Google Workspace lub Google, bez osobnego hasła. Łączysz je za pomocą klienta OAuth z własnego projektu Google Cloud. To dobre rozwiązanie dla MSP i firm usługowych, które już pracują w Google Workspace.
W skrócie
- Dodaj kartę Google SSO w Ustawienia → Integrations (Integracje) → Authentication (Uwierzytelnianie).
- W Google Cloud utwórz klienta OAuth typu Web application z redirect URI z OPS i wklej client ID oraz sekret na karcie.
- OPS dopasowuje e-mail z Google do istniejącego użytkownika. Konta nie są tworzone automatycznie.
Zanim zaczniesz
- Jesteś administratorem obszaru roboczego OPS. Tylko administratorzy mogą zmieniać te ustawienia.
- Masz projekt Google Cloud z ekranem zgody OAuth i możesz utworzyć OAuth client ID typu Web application.
- Osoby, które będą się logować, istnieją już jako użytkownicy w OPS, z tym samym adresem e-mail co konto Google.
Krok 1: dodaj kartę Google SSO
- Przejdź do Ustawienia → Data and security (Dane i bezpieczeństwo) → Integrations.
- Przeciągnij Google SSO z katalogu po prawej do kategorii Authentication lub kliknij go.
- Pojawi się karta Allow sign-in with Google (Zezwól na logowanie przez Google).
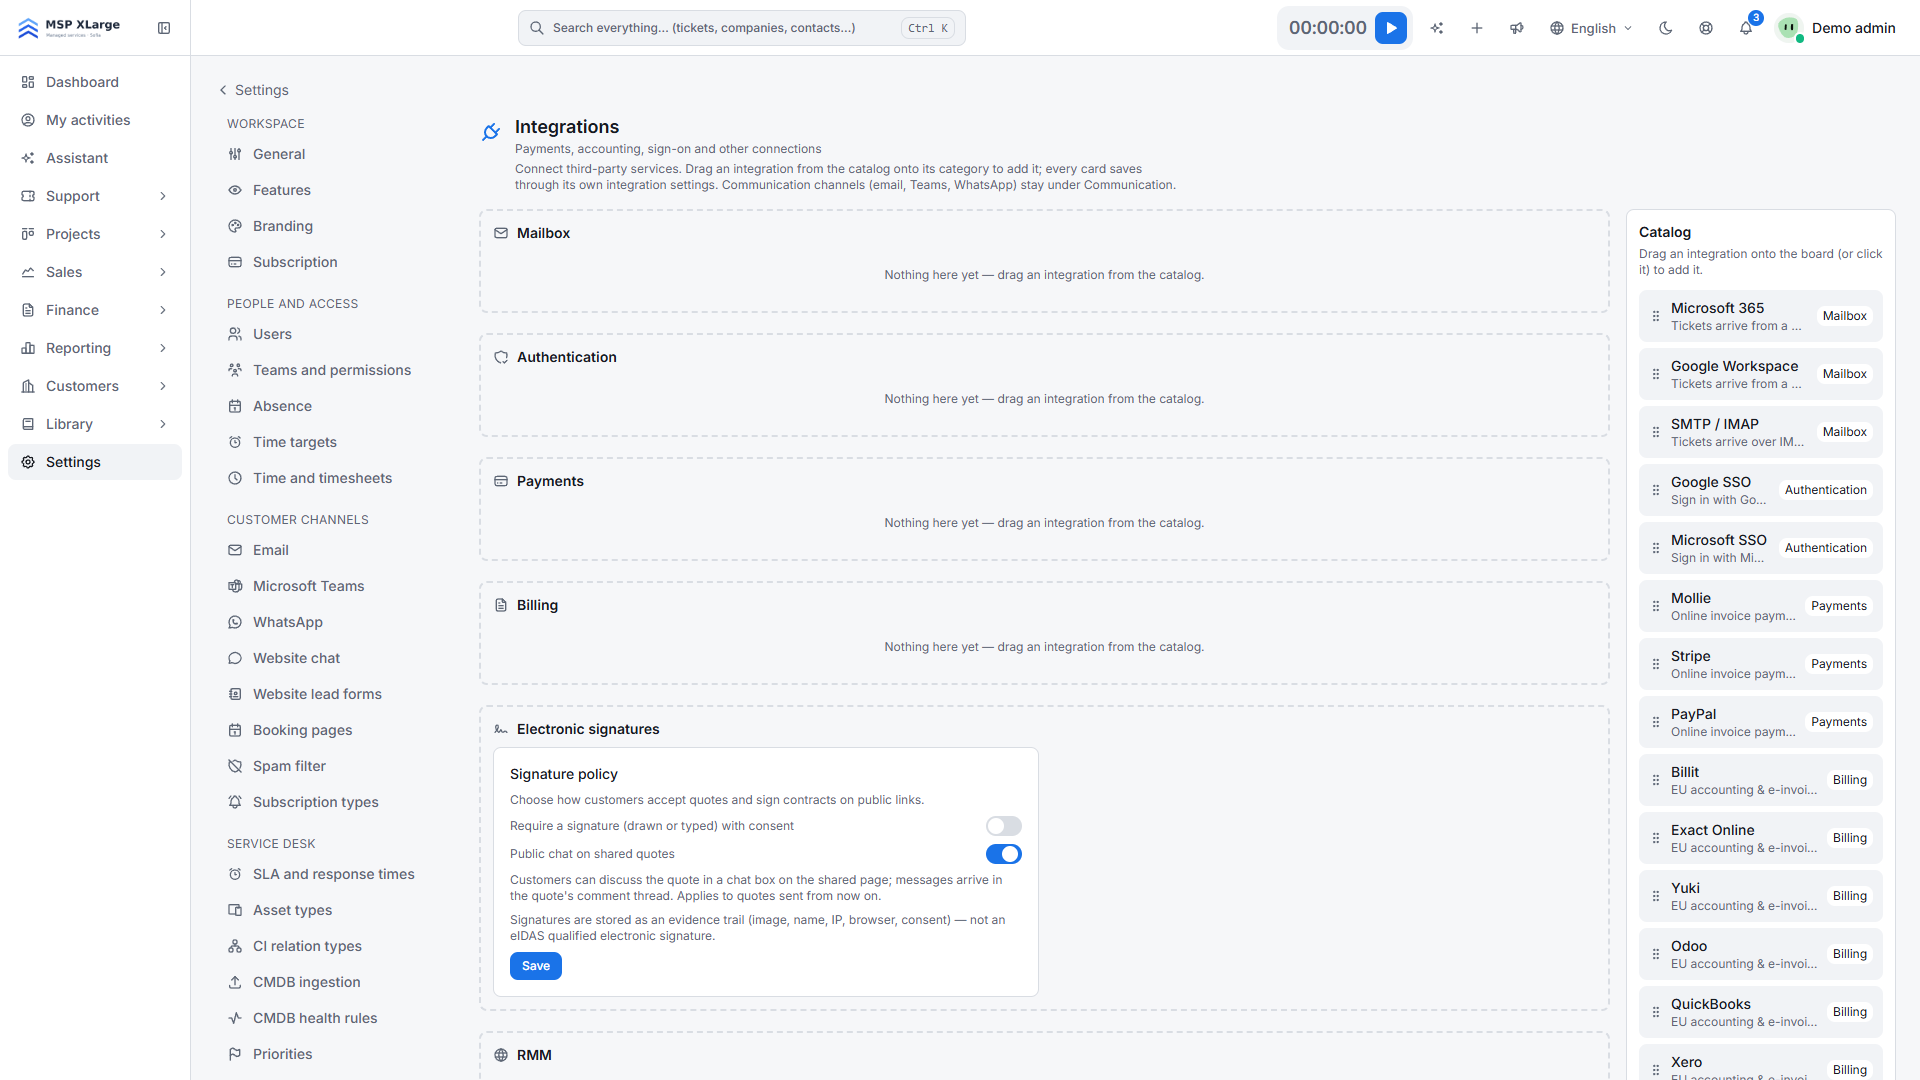 Strona Integracje z pustymi kategoriami (Mailbox, Authentication, Payments, Billing) i katalogiem dostępnych integracji po prawej.
Krok 2: skopiuj redirect URI
Pod kartami widnieje Register this redirect URI with each provider (Zarejestruj ten redirect URI u każdego dostawcy). Skopiuj pokazany URI. Ma postać https://auth.<platform-domain>/sso/google/callback. Jeden URI obsługuje wszystkie obszary robocze.
Krok 3: utwórz klienta OAuth w Google Cloud
- W projekcie Google Cloud utwórz OAuth client ID typu Web application.
- Dodaj skopiowany URI jako autoryzowany redirect URI.
- Zanotuj client ID (w formacie
xxxx.apps.googleusercontent.com) i sekret klienta. Podczas logowania OPS żąda zakresów openid email profile.
Krok 4: uzupełnij kartę i włącz
- Wklej Client ID i Client secret (sekret klienta) na karcie.
- Włącz Enable on the login page (Włącz na stronie logowania).
- Kliknij Save (Zapisz). Potwierdzenie pokaże, że opcje logowania zapisano.
Krok 5: zdjęcia profilowe i test
- Opcjonalnie: włącz Profile pictures from the sign-in account (Zdjęcia profilowe z konta logowania). Przełącznik pojawia się, gdy dostawca jest aktywny, i zapisuje się od razu.
- Test: otwórz stronę logowania obszaru roboczego i użyj przycisku Google z kontem, którego e-mail pasuje do istniejącego użytkownika OPS.
Co dzieje się po połączeniu
- Strona logowania pokazuje przycisk Google. OPS dopasowuje e-mail z Google do istniejącego użytkownika. Pracownicy trafiają do aplikacji, użytkownicy portalu klienta do portalu.
- SSO liczy się jako silny czynnik logowania, więc obszary wymagające passkeys je akceptują. Więcej o bezpieczeństwie i kontroli dostępu.
- Przy włączonych zdjęciach OPS zapisuje zdjęcie z Google dla osób bez przesłanego zdjęcia i bez Gravatara. Dzieje się to w tle, odświeża się najwyżej co 30 dni i nigdy nie nadpisuje przesłanego ani celowo usuniętego zdjęcia.
Dobrze wiedzieć
- Najpierw zaproś użytkowników. Wyłączeni (odchodzący) użytkownicy są odrzucani nawet przy poprawnym logowaniu Google.
- Google zawsze pokazuje wybór konta.
- Pole sekretu klienta jest tylko do zapisu. Zostaw je puste, aby zachować zapisany sekret.
- Kartę można usunąć dopiero po Disable (Wyłącz). Usunięcie czyści też zapisany client ID i sekret.
- OPS nigdy nie widzi haseł Google; logowanie działa przez OAuth 2.0 / OpenID Connect.
Rozwiązywanie problemów
- W tym obszarze roboczym nie ma konta dla tej tożsamości. Brak aktywnego użytkownika OPS z tym adresem Google.
- Dostawca tożsamości nie zwrócił adresu e-mail. Google nie przekazał adresu e-mail.
- Nie udało się dokończyć logowania. Logowanie trwało ponad 10 minut lub wymiana kodu się nie powiodła. Sprawdź przede wszystkim sekret klienta.
- Wyłącz tę integrację przed jej usunięciem. Najpierw kliknij Disable.
Zacznij
Chcesz, aby zespół logował się przez Google? Zacznij za darmo i połącz Google SSO w ustawieniach. Zobacz też wszystkie integracje europejskie.