С Google SSO служителите и потребителите на портала влизат в Xcellerate OPS с акаунта си в Google Workspace или Google, без отделна парола. Свързвате го с OAuth клиент от собствения си Google Cloud проект. Подходящо е за MSP и сервизни фирми, които вече работят с Google Workspace.
Накратко
- Добавете картата Google SSO в Настройки → Integrations (Интеграции) → Authentication (Удостоверяване).
- В Google Cloud създайте OAuth клиент от тип Web application с redirect URI от OPS и поставете client ID и тайната в картата.
- OPS свързва имейла от Google със съществуващ потребител. Акаунти не се създават автоматично.
Преди да започнете
- Вие сте администратор на работното пространство в OPS. Само администратори могат да променят тези настройки.
- Имате Google Cloud проект с OAuth екран за съгласие и можете да създадете OAuth client ID от тип Web application.
- Хората, които ще влизат, вече съществуват като потребители в OPS, със същия имейл като акаунта им в Google.
Стъпка 1: добавете картата Google SSO
- Отворете Настройки → Data and security (Данни и сигурност) → Integrations.
- Плъзнете Google SSO от каталога вдясно в категорията Authentication или кликнете върху него.
- Появява се картата Allow sign-in with Google (Разрешаване на вход с Google).
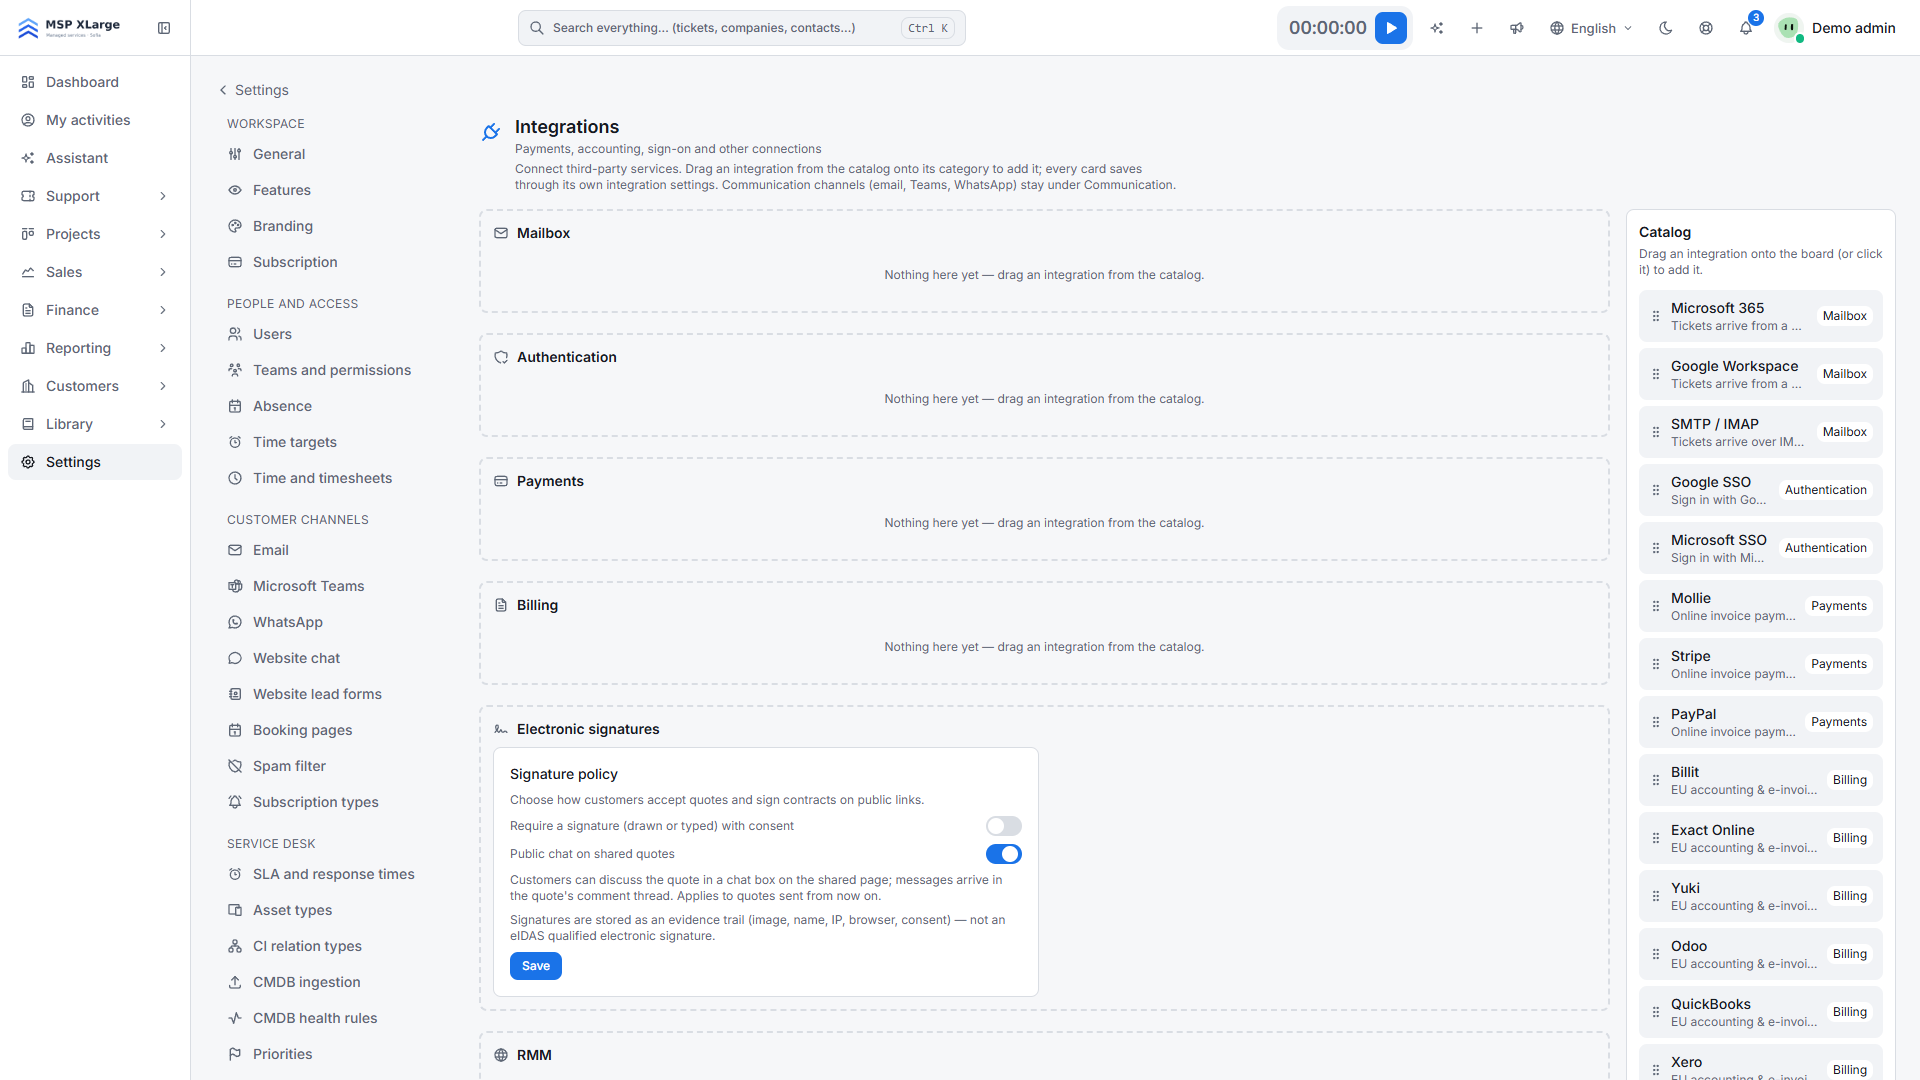 Страницата Интеграции с празни категории (Mailbox, Authentication, Payments, Billing) и каталога с налични интеграции вдясно.
Стъпка 2: копирайте redirect URI
Под картите стои Register this redirect URI with each provider (Регистрирайте този redirect URI при всеки доставчик). Копирайте показания URI. Той следва модела https://auth.<platform-domain>/sso/google/callback. Един URI важи за всички пространства.
Стъпка 3: създайте OAuth клиента в Google Cloud
- В Google Cloud проекта си създайте OAuth client ID от тип Web application.
- Добавете копирания URI като разрешен redirect URI.
- Запишете client ID (във формат
xxxx.apps.googleusercontent.com) и тайната (client secret). При вход OPS иска обхватите openid email profile.
Стъпка 4: попълнете картата и включете
- Поставете Client ID и Client secret (тайна на клиента) в картата.
- Включете Enable on the login page (Включване на страницата за вход).
- Кликнете Save (Запазване). Потвърждение показва, че опциите за вход са запазени.
Стъпка 5: профилни снимки и тест
- По избор: включете Profile pictures from the sign-in account (Профилни снимки от акаунта за вход). Превключвателят се появява, щом доставчик е активен, и се запазва веднага.
- Тест: отворете страницата за вход на пространството и използвайте бутона Google с акаунт, чийто имейл съвпада със съществуващ потребител в OPS.
Какво се случва след свързването
- Страницата за вход показва бутон Google. OPS свързва имейла от Google със съществуващ потребител. Служителите влизат в приложението, потребителите на клиентския портал – в портала.
- SSO се брои за силен фактор за вход, затова пространства, които изискват passkeys, го приемат. Вижте повече за сигурността и контрола на достъпа.
- При включени снимки OPS запазва снимката от Google за хора без качена снимка и без Gravatar. Това става във фонов режим, опреснява се най-много веднъж на 30 дни и никога не заменя качена или умишлено премахната снимка.
Добре е да знаете
- Първо поканете потребителите. Деактивирани (напуснали) потребители се отказват дори при валиден вход с Google.
- Google винаги показва избор на акаунт.
- Полето за тайната е само за запис. Оставете го празно, за да запазите текущата тайна.
- Карта може да се премахне само след Disable (Изключване). Премахването изтрива и записаните client ID и тайна.
- OPS никога не вижда пароли за Google; входът използва OAuth 2.0 / OpenID Connect.
Отстраняване на проблеми
- В това пространство няма акаунт за тази самоличност. Няма активен потребител в OPS с този имейл от Google.
- Доставчикът на самоличност не върна имейл адрес. Google не е изпратил имейл.
- Входът не можа да бъде завършен. Входът е отнел над 10 минути или обменът на кода е неуспешен. Проверете особено тайната.
- Изключете интеграцията, преди да я премахнете. Първо кликнете Disable.
Започнете
Искате екипът ви да влиза с Google? Започнете безплатно и свържете Google SSO от настройките. Вижте и всички европейски интеграции.