Свържете Microsoft Entra ID с Xcellerate OPS и екипът ви влиза със служебния акаунт в Microsoft 365, който вече използва. Страницата за вход получава бутон за Microsoft – за служителите и за потребителите на портала, които имат акаунт. OPS може да създаде регистрацията на приложението във вашия Entra тенант с едно кликване, или вие я регистрирате сами.
Накратко
- Администраторът добавя картата Microsoft SSO в Настройки → Data and security (Данни и сигурност) → Integrations (Интеграции) → Authentication (Удостоверяване).
- С едно кликване: Entra Global Administrator влиза, а OPS създава и активира регистрацията. Ръчно: поставяте собствени client ID и тайна.
- OPS свързва имейла от Microsoft със съществуващ потребител. Акаунти не се създават автоматично.
Преди да започнете
- Вие сте администратор на работното пространство в OPS. Само администратори могат да променят тези настройки.
- За автоматичната настройка: човек, който може да влезе като Global Administrator на вашия Entra тенант. Microsoft го моли да даде съгласие за
Application.ReadWrite.All и DelegatedPermissionGrant.ReadWrite.All (делегирани разрешения).
- За ръчната настройка: достъп до Entra ID → App registrations в портала на Azure.
- Хората, които ще влизат, вече съществуват като потребители в OPS, със същия имейл като акаунта им в Microsoft.
Стъпка 1: добавете картата Microsoft SSO
- Отворете Настройки → Data and security → Integrations.
- Плъзнете Microsoft SSO от каталога вдясно в категорията Authentication или кликнете върху него.
- Появява се картата Allow sign-in with Microsoft (Разрешаване на вход с Microsoft).
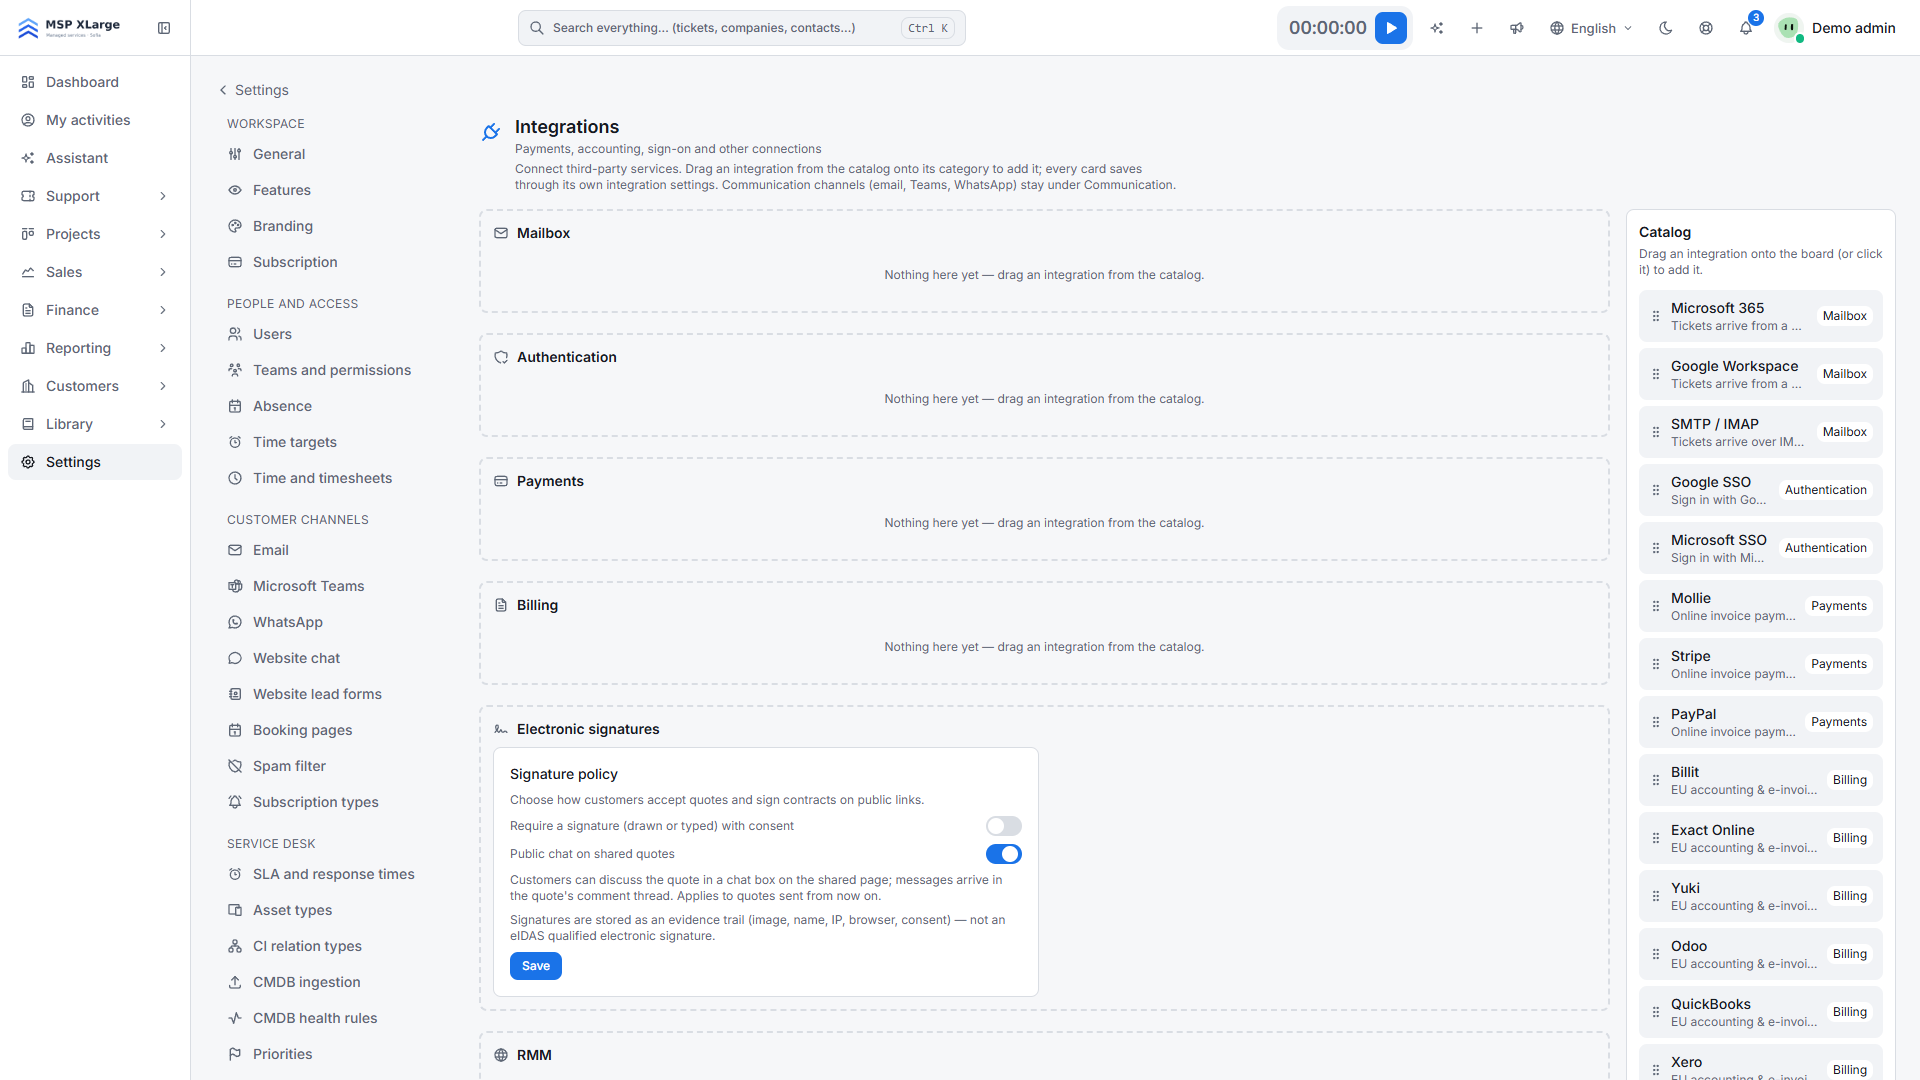 Страницата Интеграции с празни категории (Mailbox, Authentication, Payments, Billing) и каталога с налични интеграции вдясно.
Стъпка 2, вариант А: автоматична настройка (препоръчително)
- На картата кликнете Set up automatically (Автоматична настройка).
- Прочетете прозореца. OPS създава регистрация на приложение, кръстена на URL адреса на пространството, с тайна (client secret), валидна 24 месеца, и правилния redirect URI, след което включва SSO.
- Кликнете Continue to Microsoft sign-in (Продължаване към вход с Microsoft), влезте като Global Administrator и дайте съгласие.
- Връщате се в Интеграции с потвърждение, че Microsoft 365 SSO е настроен във вашия Entra тенант и е включен. Входът с Microsoft работи веднага.
Стъпка 2, вариант Б: ръчна регистрация на приложение
- В Entra ID регистрирайте ново приложение с redirect URI от тип Web. Използвайте URI адреса под картите до Register this redirect URI with each provider (Регистрирайте този redirect URI при всеки доставчик). Той следва модела
https://auth.<platform-domain>/sso/microsoft/callback. Един URI важи за всички пространства.
- Създайте тайна (client secret). При вход се искат обхватите
openid email profile.
- На картата поставете Application (client) ID (ID на приложението) и Client secret (тайна на клиента).
- Включете Enable on the login page (Включване на страницата за вход) и кликнете Save (Запазване). Потвърждение показва, че опциите за вход са запазени.
Стъпка 3 (по избор): профилни снимки
След като доставчик е включен, можете да включите Profile pictures from the sign-in account (Профилни снимки от акаунта за вход). Запазва се веднага. За Microsoft включете и Include Microsoft 365 pictures (Включване на снимки от Microsoft 365) и кликнете Save. Тогава входът иска и разрешението на Microsoft Graph User.Read. Ако тенантът ви изисква съгласие от администратор, дайте го първо в регистрацията на приложението.
Какво се случва след свързването
- Страницата за вход показва бутон за Microsoft. OPS свързва имейла от Microsoft със съществуващ потребител в пространството. Служителите влизат в приложението, потребителите на портала – в клиентския портал.
- SSO се брои за силен фактор за вход, така че пространство, което изисква passkeys, също го приема. Вижте повече за сигурността и контрола на достъпа.
- При включени снимки OPS изтегля снимката от директорията във фонов режим след вход. Тя само запълва празнота: първо качена снимка, после Gravatar, после снимката от Microsoft 365. Качена или умишлено премахната снимка никога не се заменя, а OPS проверява отново най-много веднъж на 30 дни.
Добре е да знаете
- Първо създайте потребителите в OPS. Деактивирани (напуснали) потребители се отказват.
- Тайната при автоматичната настройка изтича след 24 месеца. Повторно Set up automatically създава нова регистрация на приложение.
- Автоматично създаденото приложение има съгласие само за openid, profile и email. Снимките от Microsoft 365 добавят
User.Read, което може да покаже искане за съгласие или да е блокирано, докато администратор не го одобри.
- Настройката за снимки от Microsoft се запазва само когато Microsoft SSO и профилните снимки са включени.
- Полето за тайната е само за запис. Оставете го празно, за да запазите текущата тайна.
- Карта може да се премахне само след Disable (Изключване). Премахването изтрива и записаните client ID и тайна.
Отстраняване на проблеми
- В това пространство няма акаунт за тази самоличност. Няма активен потребител в OPS с този имейл. Поканете човека или проверете адреса.
- Доставчикът на самоличност не върна имейл адрес. Акаунтът в Microsoft няма имейл или UPN.
- Входът не можа да бъде завършен. Входът е отнел над 10 минути или обменът на кода е неуспешен. Опитайте отново.
- Автоматичната настройка на SSO е неуспешна. Съобщението съдържа причината от Microsoft, например отказан вход.
Започнете
Искате екипът ви да влиза с акаунта, който вече използва? Започнете безплатно и настройте входа с Microsoft от настройките. Вижте и всички европейски интеграции.