Підключіть Microsoft Entra ID до Xcellerate OPS, і ваша команда входитиме через робочий обліковий запис Microsoft 365, яким уже користується. Сторінка входу отримує кнопку Microsoft — для співробітників і для користувачів порталу, які мають обліковий запис. OPS може створити реєстрацію застосунку у вашому тенанті Entra одним кліком, або ви реєструєте застосунок самі.
Коротко
- Адміністратор додає картку Microsoft SSO в Налаштування → Data and security (Дані та безпека) → Integrations (Інтеграції) → Authentication (Автентифікація).
- Одним кліком: Global Administrator Entra входить, а OPS створює й вмикає реєстрацію. Вручну: ви вставляєте власні client ID і секрет.
- OPS зіставляє email з Microsoft з наявним користувачем. Облікові записи автоматично не створюються.
Перш ніж почати
- Ви адміністратор робочого простору OPS. Лише адміністратори можуть змінювати ці налаштування.
- Для автоматичного налаштування: людина, яка може увійти як Global Administrator вашого тенанта Entra. Microsoft просить її погодити
Application.ReadWrite.All і DelegatedPermissionGrant.ReadWrite.All (делеговані дозволи).
- Для ручного налаштування: доступ до Entra ID → App registrations у порталі Azure.
- Люди, які входитимуть, уже є користувачами в OPS з тією самою адресою email, що й у Microsoft.
Крок 1: додайте картку Microsoft SSO
- Відкрийте Налаштування → Data and security → Integrations.
- Перетягніть Microsoft SSO з каталогу праворуч у категорію Authentication або клікніть на нього.
- З’явиться картка Allow sign-in with Microsoft (Дозволити вхід через Microsoft).
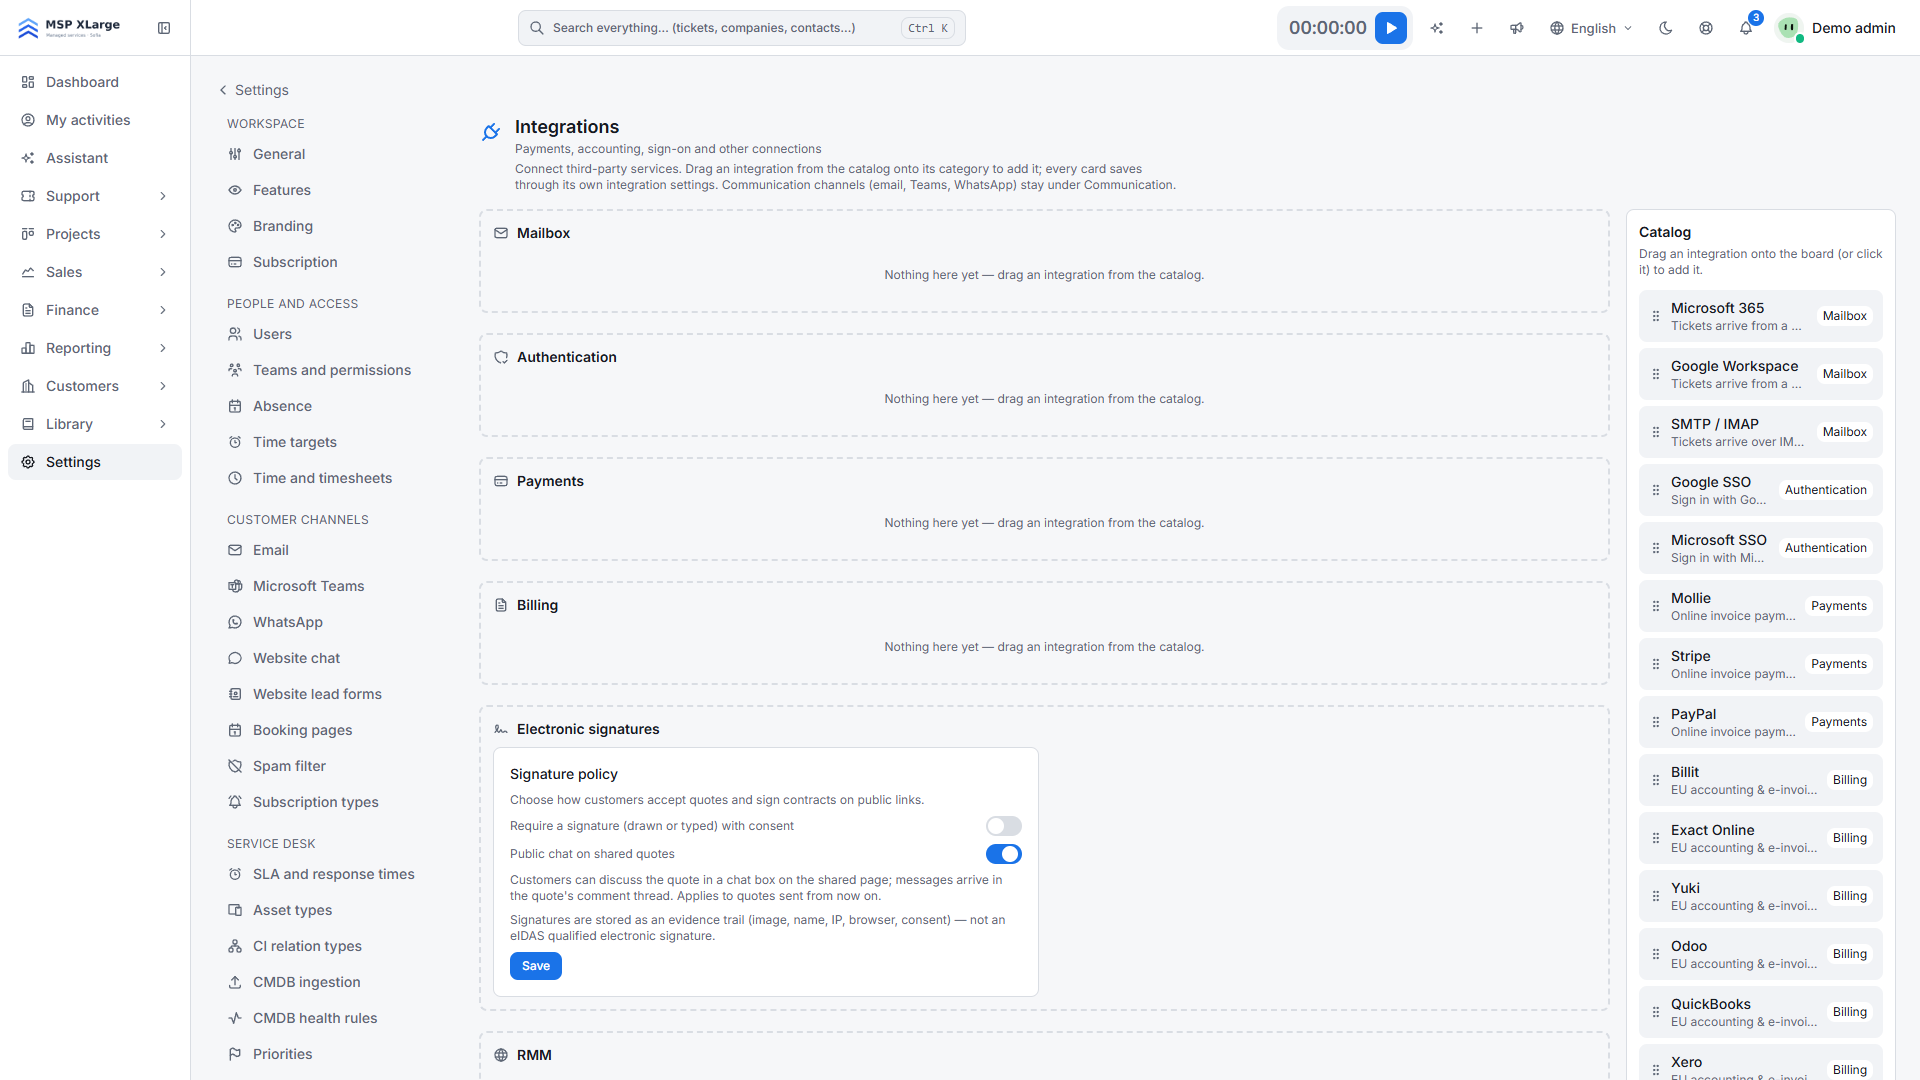 Сторінка Інтеграції з порожніми категоріями (Mailbox, Authentication, Payments, Billing) і каталогом доступних інтеграцій праворуч.
Крок 2, варіант А: автоматичне налаштування (рекомендовано)
- На картці клікніть Set up automatically (Налаштувати автоматично).
- Прочитайте вікно. OPS створює реєстрацію застосунку з назвою за URL вашого простору, секретом клієнта на 24 місяці та правильним redirect URI, а потім вмикає SSO.
- Клікніть Continue to Microsoft sign-in (Продовжити до входу Microsoft), увійдіть як Global Administrator і надайте згоду.
- Ви повертаєтеся в Інтеграції з підтвердженням, що Microsoft 365 SSO налаштовано у вашому тенанті Entra й увімкнено. Вхід через Microsoft працює одразу.
Крок 2, варіант Б: ручна реєстрація застосунку
- В Entra ID зареєструйте новий застосунок із redirect URI типу Web. Використайте URI під картками поруч із Register this redirect URI with each provider (Зареєструйте цей redirect URI у кожного провайдера). Він має вигляд
https://auth.<platform-domain>/sso/microsoft/callback. Один URI діє для всіх просторів.
- Створіть секрет клієнта. Під час входу запитуються scopes
openid email profile.
- На картці вставте Application (client) ID (ID застосунку) і Client secret (секрет клієнта).
- Увімкніть Enable on the login page (Увімкнути на сторінці входу) і клікніть Save (Зберегти). Підтвердження покаже, що параметри входу збережено.
Крок 3 (необов’язково): фото профілю
Коли провайдера ввімкнено, можна ввімкнути Profile pictures from the sign-in account (Фото профілю з облікового запису входу). Це зберігається одразу. Для Microsoft також увімкніть Include Microsoft 365 pictures (Додавати фото Microsoft 365) і клікніть Save. Тоді вхід запитує ще й дозвіл Microsoft Graph User.Read. Якщо ваш тенант вимагає згоди адміністратора, спершу надайте її в реєстрації застосунку.
Що відбувається після підключення
- Сторінка входу показує кнопку Microsoft. OPS зіставляє email з Microsoft з наявним користувачем у просторі. Співробітники потрапляють у застосунок, користувачі порталу — у клієнтський портал.
- SSO вважається сильним фактором входу, тож простір, який вимагає passkeys, також його приймає. Докладніше про безпеку та контроль доступу.
- Якщо фото ввімкнено, OPS після входу у фоновому режимі отримує фото з каталогу. Воно лише заповнює прогалину: спершу завантажене фото, потім Gravatar, потім фото Microsoft 365. Завантажене чи навмисно видалене фото ніколи не замінюється, а OPS перевіряє щонайбільше раз на 30 днів.
Корисно знати
- Спершу створіть користувачів в OPS. Вимкненим (звільненим) користувачам вхід заборонено.
- Секрет клієнта з автоматичного налаштування спливає через 24 місяці. Повторне Set up automatically створює нову реєстрацію застосунку.
- Автоматично створений застосунок має згоду лише на openid, profile і email. Фото Microsoft 365 додають
User.Read, що може викликати запит згоди або бути заблокованим, доки адміністратор її не надасть.
- Налаштування фото Microsoft зберігається лише тоді, коли ввімкнено і Microsoft SSO, і фото профілю.
- Поле секрету клієнта лише для запису. Залиште його порожнім, щоб зберегти поточний секрет.
- Картку можна прибрати лише після Disable (Вимкнути). Видалення також стирає збережені client ID і секрет.
Усунення проблем
- У цьому просторі немає облікового запису для цієї особи. Немає активного користувача OPS з цим email. Запросіть людину або перевірте адресу.
- Постачальник ідентичності не повернув адресу email. Обліковий запис Microsoft не має email чи UPN.
- Не вдалося завершити вхід. Вхід тривав понад 10 хвилин або обмін кодом не вдався. Спробуйте ще раз.
- Автоматичне налаштування SSO не вдалося. Повідомлення містить причину від Microsoft, наприклад скасований вхід.
Почніть
Хочете, щоб команда входила через обліковий запис, яким уже користується? Почніть безкоштовно і налаштуйте вхід через Microsoft у налаштуваннях. Перегляньте також усі європейські інтеграції.