Mit Google-SSO melden sich Mitarbeitende und Portalnutzer bei Xcellerate OPS mit ihrem Google-Workspace- oder Google-Konto an, ohne separates Passwort. Sie verbinden es mit einem OAuth-Client aus Ihrem eigenen Google-Cloud-Projekt. Das passt zu MSPs und Dienstleistern, die bereits Google Workspace nutzen.
Kurz gesagt
- Fügen Sie die Karte Google SSO unter Einstellungen → Integrations (Integrationen) → Authentication (Authentifizierung) hinzu.
- Erstellen Sie in Google Cloud einen OAuth-Client vom Typ Web application mit der Redirect-URI aus OPS und fügen Sie Client-ID und Geheimnis auf der Karte ein.
- OPS ordnet die Google-E-Mail-Adresse einem bestehenden Benutzer zu. Konten werden nicht automatisch angelegt.
Bevor Sie beginnen
- Sie sind Admin Ihres OPS-Workspace. Nur Admins können diese Einstellungen ändern.
- Sie haben ein Google-Cloud-Projekt mit OAuth-Zustimmungsbildschirm und können eine OAuth-Client-ID vom Typ Web application anlegen.
- Die Personen, die sich anmelden, existieren bereits als Benutzer in OPS, mit derselben E-Mail-Adresse wie ihr Google-Konto.
Schritt 1: Karte Google SSO hinzufügen
- Öffnen Sie Einstellungen → Data and security (Daten und Sicherheit) → Integrations.
- Ziehen Sie Google SSO aus dem Katalog rechts in die Kategorie Authentication, oder klicken Sie darauf.
- Die Karte Allow sign-in with Google (Anmeldung mit Google erlauben) erscheint.
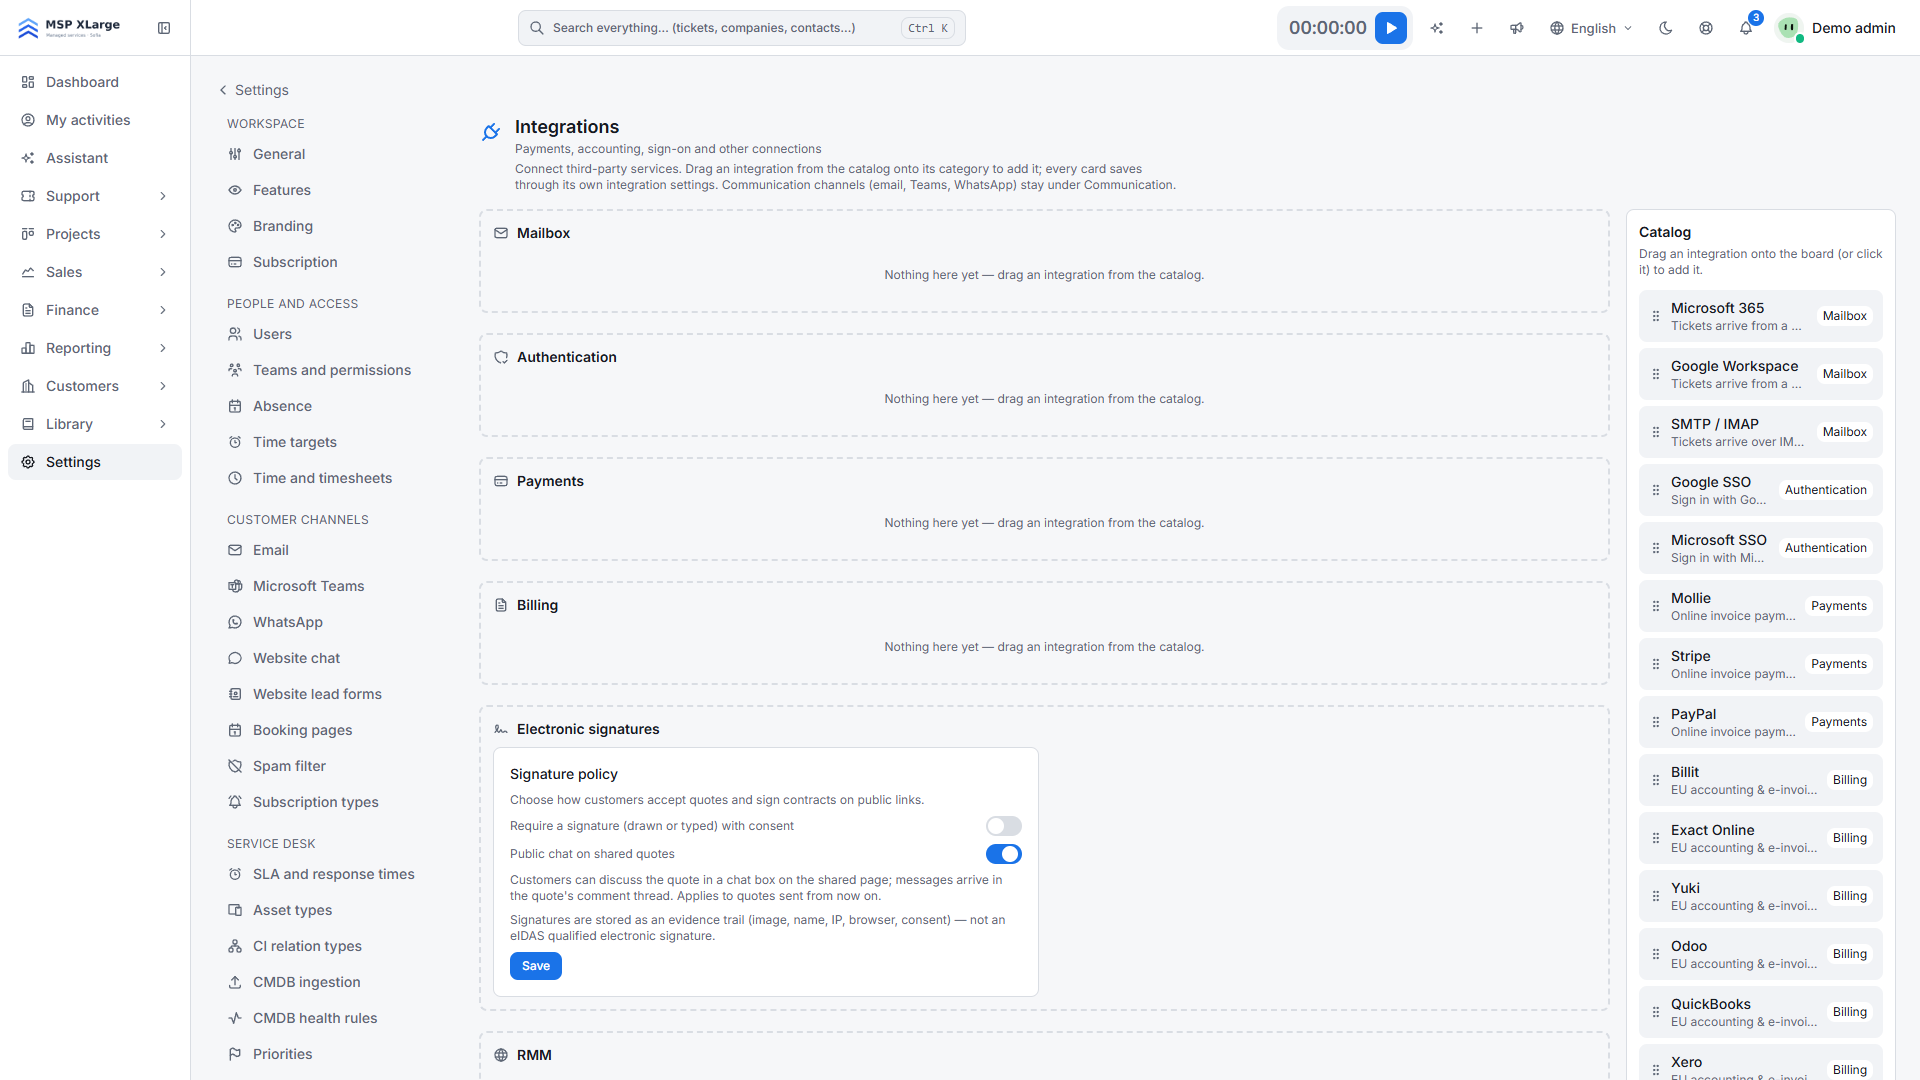 Die Seite Integrationen mit leeren Kategorien (Mailbox, Authentication, Payments, Billing) und rechts dem Katalog verfügbarer Integrationen.
Schritt 2: Redirect-URI kopieren
Unter den Karten steht Register this redirect URI with each provider (Diese Redirect-URI bei jedem Anbieter registrieren). Kopieren Sie die dort angezeigte URI. Sie folgt dem Muster https://auth.<platform-domain>/sso/google/callback. Eine URI gilt für alle Workspaces.
Schritt 3: OAuth-Client in Google Cloud anlegen
- Legen Sie in Ihrem Google-Cloud-Projekt eine OAuth-Client-ID vom Typ Web application an.
- Tragen Sie die kopierte URI als autorisierte Redirect-URI ein.
- Notieren Sie die Client-ID (im Format
xxxx.apps.googleusercontent.com) und das Client-Geheimnis. OPS fordert bei der Anmeldung die Scopes openid email profile an.
Schritt 4: Karte ausfüllen und aktivieren
- Fügen Sie Client ID (Client-ID) und Client secret (Client-Geheimnis) auf der Karte ein.
- Schalten Sie Enable on the login page (Auf der Anmeldeseite aktivieren) ein.
- Klicken Sie auf Save (Speichern). Eine Bestätigung zeigt, dass die Anmeldeoptionen gespeichert sind.
Schritt 5: Profilbilder und Test
- Optional: Schalten Sie Profile pictures from the sign-in account (Profilbilder aus dem Anmeldekonto) ein. Der Schalter erscheint, sobald ein Anbieter aktiv ist, und speichert sofort.
- Test: Öffnen Sie die Anmeldeseite Ihres Workspace und nutzen Sie die Google-Schaltfläche mit einem Konto, dessen E-Mail-Adresse zu einem bestehenden OPS-Benutzer passt.
Was nach dem Verbinden passiert
- Die Anmeldeseite zeigt eine Google-Schaltfläche. OPS ordnet die Google-E-Mail-Adresse einem bestehenden Benutzer zu. Mitarbeitende landen in der App, Kundenportal-Nutzer im Portal.
- SSO zählt als starker Anmeldefaktor, daher akzeptieren Workspaces mit Passkey-Pflicht es. Mehr zu Sicherheit und Zugriffskontrolle.
- Mit aktivierten Bildern speichert OPS das Google-Bild für Personen ohne hochgeladenes Bild und ohne Gravatar. Das läuft im Hintergrund, wird höchstens alle 30 Tage aktualisiert und überschreibt nie ein hochgeladenes oder bewusst entferntes Bild.
Gut zu wissen
- Laden Sie Benutzer zuerst ein. Deaktivierte (ausgeschiedene) Benutzer werden abgewiesen, auch mit gültiger Google-Anmeldung.
- Google zeigt immer eine Kontoauswahl.
- Das Feld für das Client-Geheimnis ist nur beschreibbar. Lassen Sie es leer, um das gespeicherte Geheimnis zu behalten.
- Eine Karte lässt sich erst nach Disable (Deaktivieren) entfernen. Das Entfernen löscht auch Client-ID und Geheimnis.
- OPS sieht nie Google-Passwörter; die Anmeldung läuft über OAuth 2.0 / OpenID Connect.
Fehlerbehebung
- Für diese Identität gibt es in diesem Workspace kein Konto. Es gibt keinen aktiven OPS-Benutzer mit dieser Google-Adresse.
- Ihr Identitätsanbieter hat keine E-Mail-Adresse zurückgegeben. Google hat keine E-Mail-Adresse übermittelt.
- Die Anmeldung konnte nicht abgeschlossen werden. Die Anmeldung dauerte länger als 10 Minuten oder der Code-Austausch schlug fehl. Prüfen Sie vor allem das Client-Geheimnis.
- Integration vor dem Entfernen deaktivieren. Klicken Sie zuerst auf Disable.
Loslegen
Soll Ihr Team sich mit Google anmelden? Kostenlos starten und Google-SSO in den Einstellungen verbinden. Siehe auch alle EU-Integrationen.