Con el SSO de Google, el personal y los usuarios del portal acceden a Xcellerate OPS con su cuenta de Google Workspace o Google, sin contraseña aparte. Lo conectas con un cliente OAuth de tu propio proyecto de Google Cloud. Encaja con MSP y empresas de servicios que ya trabajan con Google Workspace.
En resumen
- Añade la tarjeta Google SSO en Ajustes → Integrations (Integraciones) → Authentication (Autenticación).
- En Google Cloud, crea un cliente OAuth de tipo Web application con la URI de redirección de OPS y pega el ID de cliente y el secreto en la tarjeta.
- OPS vincula el correo de Google con un usuario existente. No se crean cuentas automáticamente.
Antes de empezar
- Eres administrador del espacio de OPS (solo ellos pueden cambiar estos ajustes).
- Tienes un proyecto de Google Cloud con pantalla de consentimiento OAuth y puedes crear un ID de cliente OAuth de tipo Web application.
- Los usuarios ya existen en OPS con el mismo correo que en Google.
Paso 1: añade la tarjeta Google SSO
- Ve a Ajustes → Data and security (Datos y seguridad) → Integrations.
- Arrastra Google SSO del catálogo a Authentication, o haz clic en él.
- Aparece la tarjeta Allow sign-in with Google (Permitir inicio de sesión con Google).
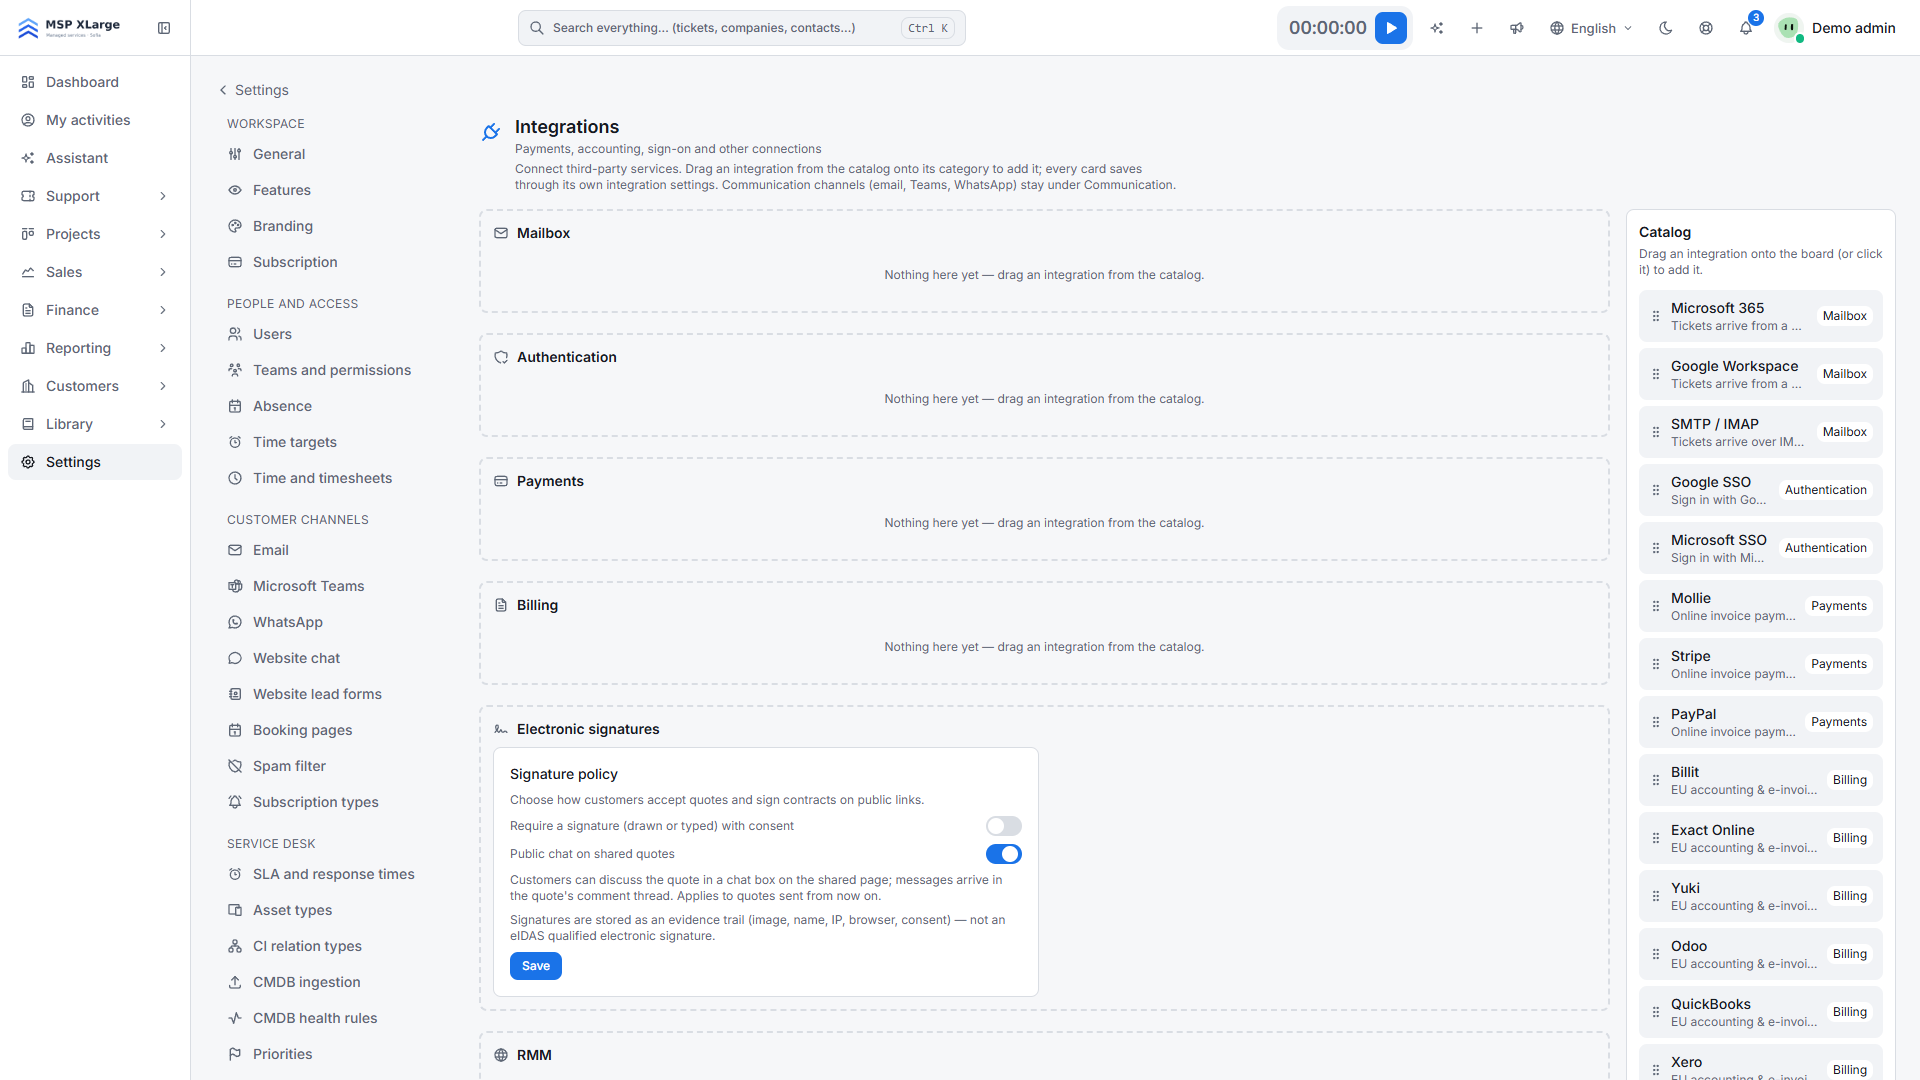 La página Integraciones con categorías vacías (Mailbox, Authentication, Payments, Billing) y el catálogo de integraciones disponibles a la derecha.
Paso 2: copia la URI de redirección
Bajo las tarjetas aparece Register this redirect URI with each provider (Registra esta URI en cada proveedor). Copia la URI indicada, con el patrón https://auth.<platform-domain>/sso/google/callback, común a todos los espacios.
Paso 3: crea el cliente OAuth en Google Cloud
- En tu proyecto de Google Cloud, crea un ID de cliente OAuth de tipo Web application.
- Añade la URI copiada como URI de redirección autorizada.
- Anota el ID de cliente (con el formato
xxxx.apps.googleusercontent.com) y el secreto. OPS solicita los scopes openid email profile al iniciar sesión.
Paso 4: completa la tarjeta y actívala
- Pega el Client ID (ID de cliente) y el Client secret (secreto de cliente) en la tarjeta.
- Activa Enable on the login page (Activar en la página de acceso).
- Haz clic en Save (Guardar).
Paso 5: fotos de perfil y prueba
- Opcional: activa Profile pictures from the sign-in account (Fotos de perfil de la cuenta de acceso). Aparece cuando hay un proveedor activo y se guarda al instante.
- Prueba: abre la página de acceso de tu espacio y usa el botón de Google con una cuenta cuyo correo coincida con un usuario de OPS.
Qué ocurre después de conectar
- La página de acceso muestra un botón de Google. OPS vincula el correo de Google con un usuario existente. El personal entra en la aplicación y los usuarios del portal de clientes en el portal.
- El SSO cuenta como factor de acceso fuerte, así que los espacios que exigen passkeys lo aceptan. Más sobre seguridad y control de acceso.
- Con las fotos activadas, OPS guarda la foto de Google para quienes no tienen foto subida ni Gravatar. Se hace en segundo plano, se actualiza como máximo cada 30 días y nunca sobrescribe una foto subida o eliminada a propósito.
Conviene saber
- Invita primero a los usuarios. Los usuarios desactivados son rechazados, incluso con un acceso de Google válido.
- Google siempre muestra un selector de cuenta.
- El campo del secreto es de solo escritura: déjalo vacío para conservarlo.
- Solo puedes quitar una tarjeta tras Disable (Desactivar); eso borra también el ID de cliente y el secreto.
- OPS nunca ve las contraseñas de Google; el acceso usa OAuth 2.0 / OpenID Connect.
Solución de problemas
- No existe ninguna cuenta en este espacio para esa identidad. No hay un usuario activo de OPS con ese correo de Google.
- Tu proveedor de identidad no devolvió una dirección de correo. Google no envió ningún correo.
- No se pudo completar el inicio de sesión. Pasaron más de 10 minutos o falló el intercambio de código. Revisa sobre todo el secreto de cliente.
- Desactiva esta integración antes de quitarla. Haz clic primero en Disable.
Empieza
¿Quieres que tu equipo acceda con Google? Empieza gratis y conecta el SSO de Google desde los ajustes. Consulta también todas las integraciones europeas.