Conecta Microsoft Entra ID con Xcellerate OPS y tu equipo accede con su cuenta profesional de Microsoft 365. La página de acceso recibe un botón de Microsoft para el personal y los usuarios del portal con cuenta. OPS crea el registro de aplicación en tu tenant de Entra con un clic, o lo registras tú.
En resumen
- El administrador añade la tarjeta Microsoft SSO en Ajustes → Data and security (Datos y seguridad) → Integrations (Integraciones) → Authentication (Autenticación).
- Con un clic: un Global Administrator de Entra inicia sesión y OPS crea y activa el registro. O pegas tu propio ID de cliente y secreto.
- OPS vincula el correo de Microsoft con un usuario existente. No se crean cuentas automáticamente.
Antes de empezar
- Eres administrador del espacio de trabajo de OPS (solo ellos pueden cambiar estos ajustes).
- Para la opción automática: alguien que inicie sesión como Global Administrator de tu tenant de Entra. Microsoft le pide consentimiento para
Application.ReadWrite.All y DelegatedPermissionGrant.ReadWrite.All (permisos delegados).
- Para la configuración manual: acceso a Entra ID → Registros de aplicaciones en el portal de Azure.
- Los usuarios ya existen en OPS con el mismo correo que en Microsoft.
Paso 1: añade la tarjeta Microsoft SSO
- Ve a Ajustes → Data and security → Integrations.
- Arrastra Microsoft SSO del catálogo a Authentication, o haz clic en él.
- Aparece la tarjeta Allow sign-in with Microsoft (Permitir inicio de sesión con Microsoft).
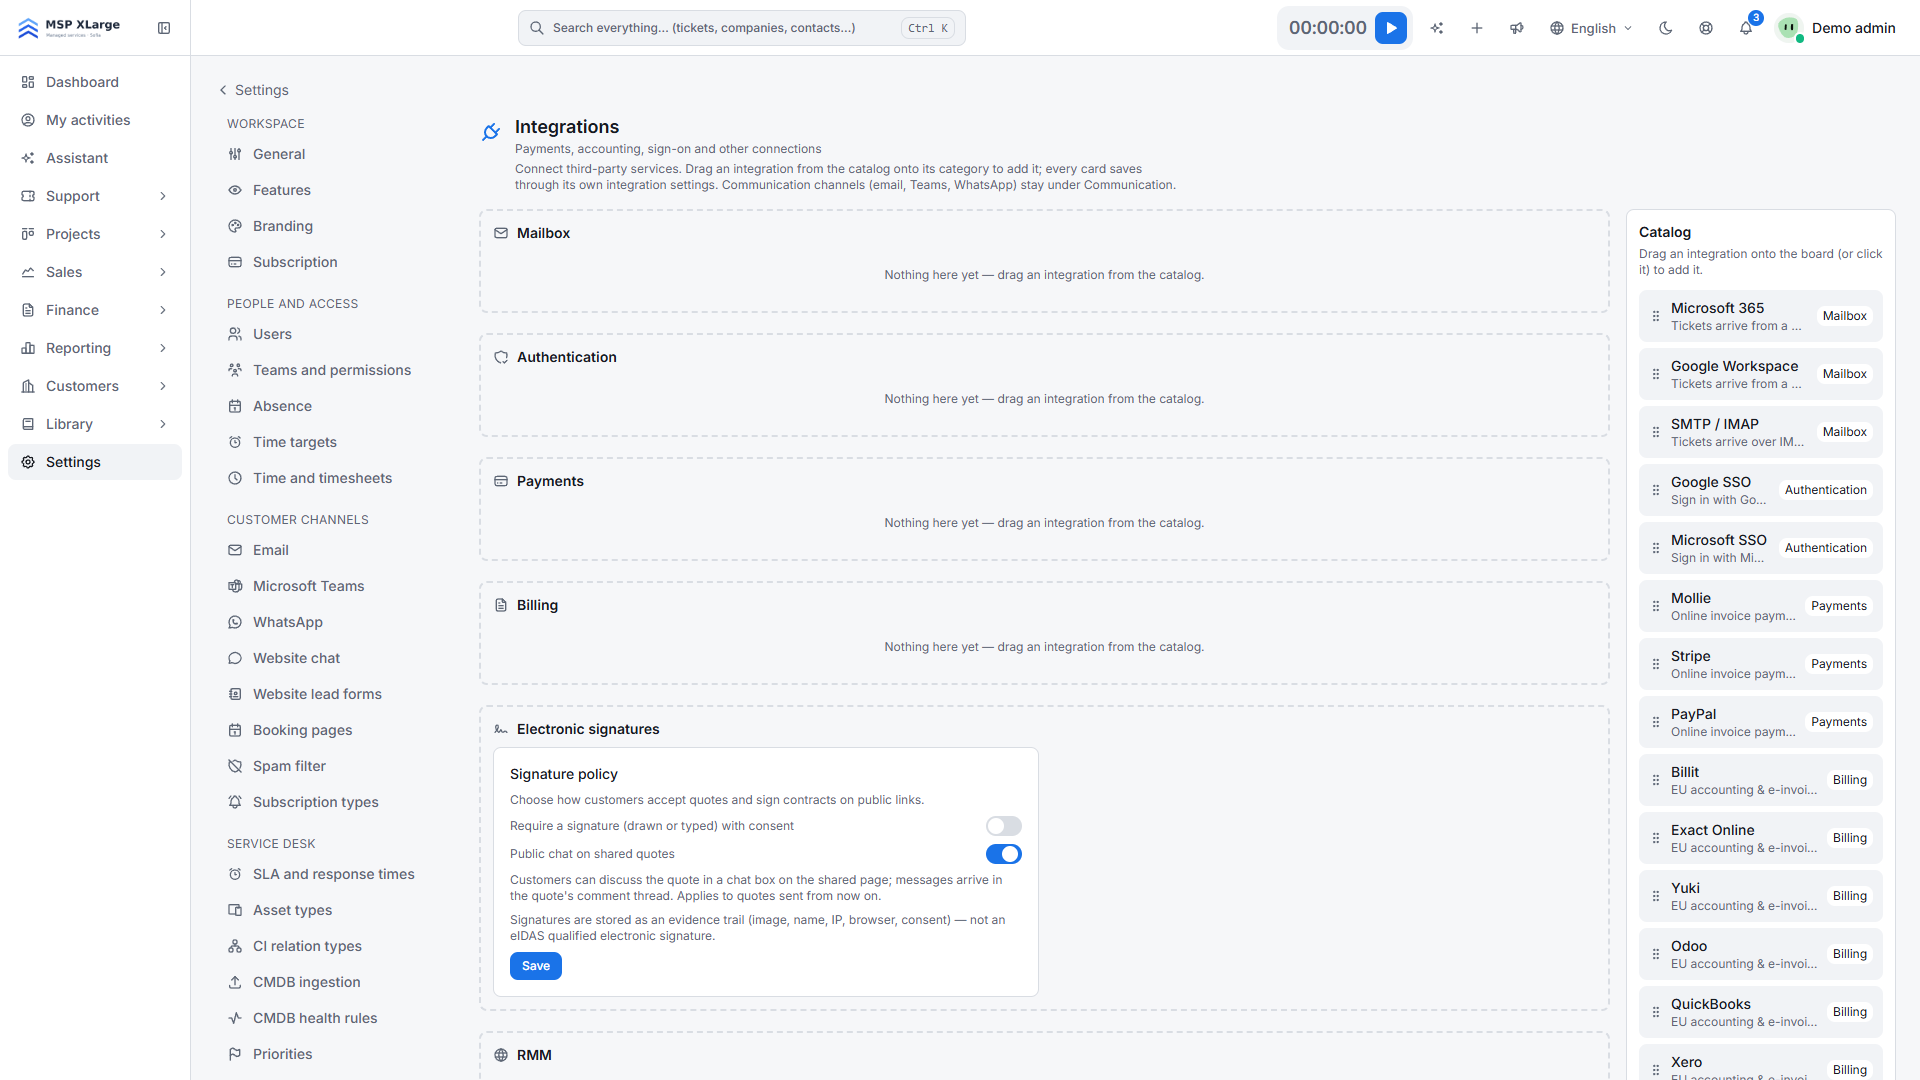 La página Integraciones con categorías vacías (Mailbox, Authentication, Payments, Billing) y el catálogo de integraciones disponibles a la derecha.
Paso 2, opción A: configuración automática (recomendada)
- En la tarjeta, haz clic en Set up automatically (Configurar automáticamente).
- Lee el diálogo: OPS crea un registro con el nombre de la URL de tu espacio, un secreto válido 24 meses y la URI de redirección correcta, y activa el SSO.
- Haz clic en Continue to Microsoft sign-in (Continuar al inicio de sesión de Microsoft), inicia sesión como Global Administrator y acepta el consentimiento.
- Vuelves a Integraciones con la confirmación de que el SSO de Microsoft 365 está configurado y activado. Funciona de inmediato.
Paso 2, opción B: registro de aplicación manual
- En Entra ID, registra una aplicación nueva con una URI de redirección de tipo Web. Usa la URI indicada bajo las tarjetas en Register this redirect URI with each provider (Registra esta URI en cada proveedor), con el patrón
https://auth.<platform-domain>/sso/microsoft/callback, común a todos los espacios.
- Crea un secreto de cliente. El inicio de sesión solicita los scopes
openid email profile.
- En la tarjeta, pega el Application (client) ID (ID de aplicación) y el Client secret (secreto de cliente).
- Activa Enable on the login page (Activar en la página de acceso) y haz clic en Save (Guardar).
Paso 3 (opcional): fotos de perfil
Con un proveedor activado, activa Profile pictures from the sign-in account (Fotos de perfil de la cuenta de acceso); se guarda al instante. Para Microsoft, activa también Include Microsoft 365 pictures (Incluir fotos de Microsoft 365) y haz clic en Save. El acceso pide entonces también el permiso de Microsoft Graph User.Read; si tu tenant exige consentimiento de administrador, concédelo antes en el registro.
Qué ocurre después de conectar
- OPS vincula el correo de Microsoft con un usuario existente. El personal entra en la aplicación y los usuarios del portal en el portal de clientes.
- El SSO cuenta como factor de acceso fuerte, así que un espacio que exige passkeys también lo acepta. Más sobre seguridad y control de acceso.
- Con las fotos activadas, OPS obtiene la foto del directorio en segundo plano. Solo rellena un hueco (primero foto subida, luego Gravatar, luego Microsoft 365), nunca sustituye una foto subida o eliminada y se comprueba como máximo cada 30 días.
Conviene saber
- Crea primero los usuarios en OPS. Los usuarios desactivados son rechazados.
- El secreto de cliente de la configuración automática caduca a los 24 meses. Volver a usar Set up automatically crea un registro de aplicación nuevo.
- La aplicación automática solo tiene consentimiento para openid, profile y email. Las fotos de Microsoft 365 añaden
User.Read, que puede pedir consentimiento o quedar bloqueado hasta que un administrador lo conceda.
- El ajuste de fotos de Microsoft solo se guarda con el SSO de Microsoft y las fotos de perfil activados.
- El campo del secreto es de solo escritura: déjalo vacío para conservarlo.
- Solo puedes quitar una tarjeta tras Disable (Desactivar); eso borra también el ID de cliente y el secreto.
Solución de problemas
- No existe ninguna cuenta en este espacio para esa identidad. No hay un usuario activo de OPS con ese correo.
- Tu proveedor de identidad no devolvió una dirección de correo. La cuenta no tiene correo ni UPN.
- No se pudo completar el inicio de sesión. Pasaron más de 10 minutos o falló el intercambio de código. Inténtalo de nuevo.
- Falló la configuración automática del SSO. El mensaje incluye el motivo de Microsoft.
Empieza
¿Quieres un acceso más sencillo para tu equipo? Empieza gratis y configura el acceso con Microsoft desde los ajustes. Consulta también todas las integraciones europeas.