З власним доменом робочий простір і клієнтський портал працюють на вашій адресі, наприклад support.yourmsp.com, замість стандартної. Ви додаєте один DNS-запис у свого реєстратора, OPS запитує безкоштовний сертифікат Let's Encrypt і поновлює його автоматично. Це зручно для MSP, які хочуть надавати клієнтам портал під власним ім’ям. Застосунки для сайту (чат, форми лідів, сторінки бронювання), скопійовані з цієї адреси, теж використовуватимуть ваш домен.
Коротко
- Введіть ім’я хоста в Налаштування → Branding (Брендинг) → Custom domain (Власний домен) і збережіть.
- Створіть запис CNAME, який показує OPS, дочекайтеся його поширення й клікніть Request certificate (Запросити сертифікат).
- Поновлення автоматичне. Один власний домен на простір.
Перш ніж почати
- Ви адміністратор робочого простору OPS.
- Ви керуєте доменом або піддоменом і маєте доступ до його DNS.
- Порт 80 має досягати платформи, бо Let's Encrypt перевіряє домен через HTTP. Запис CAA не повинен блокувати Let's Encrypt.
- Домен може належати лише одному простору.
Крок 1: відкрийте налаштування домену
Відкрийте Налаштування → Workspace (Робочий простір) → Branding і прокрутіть до розділу Custom domain.
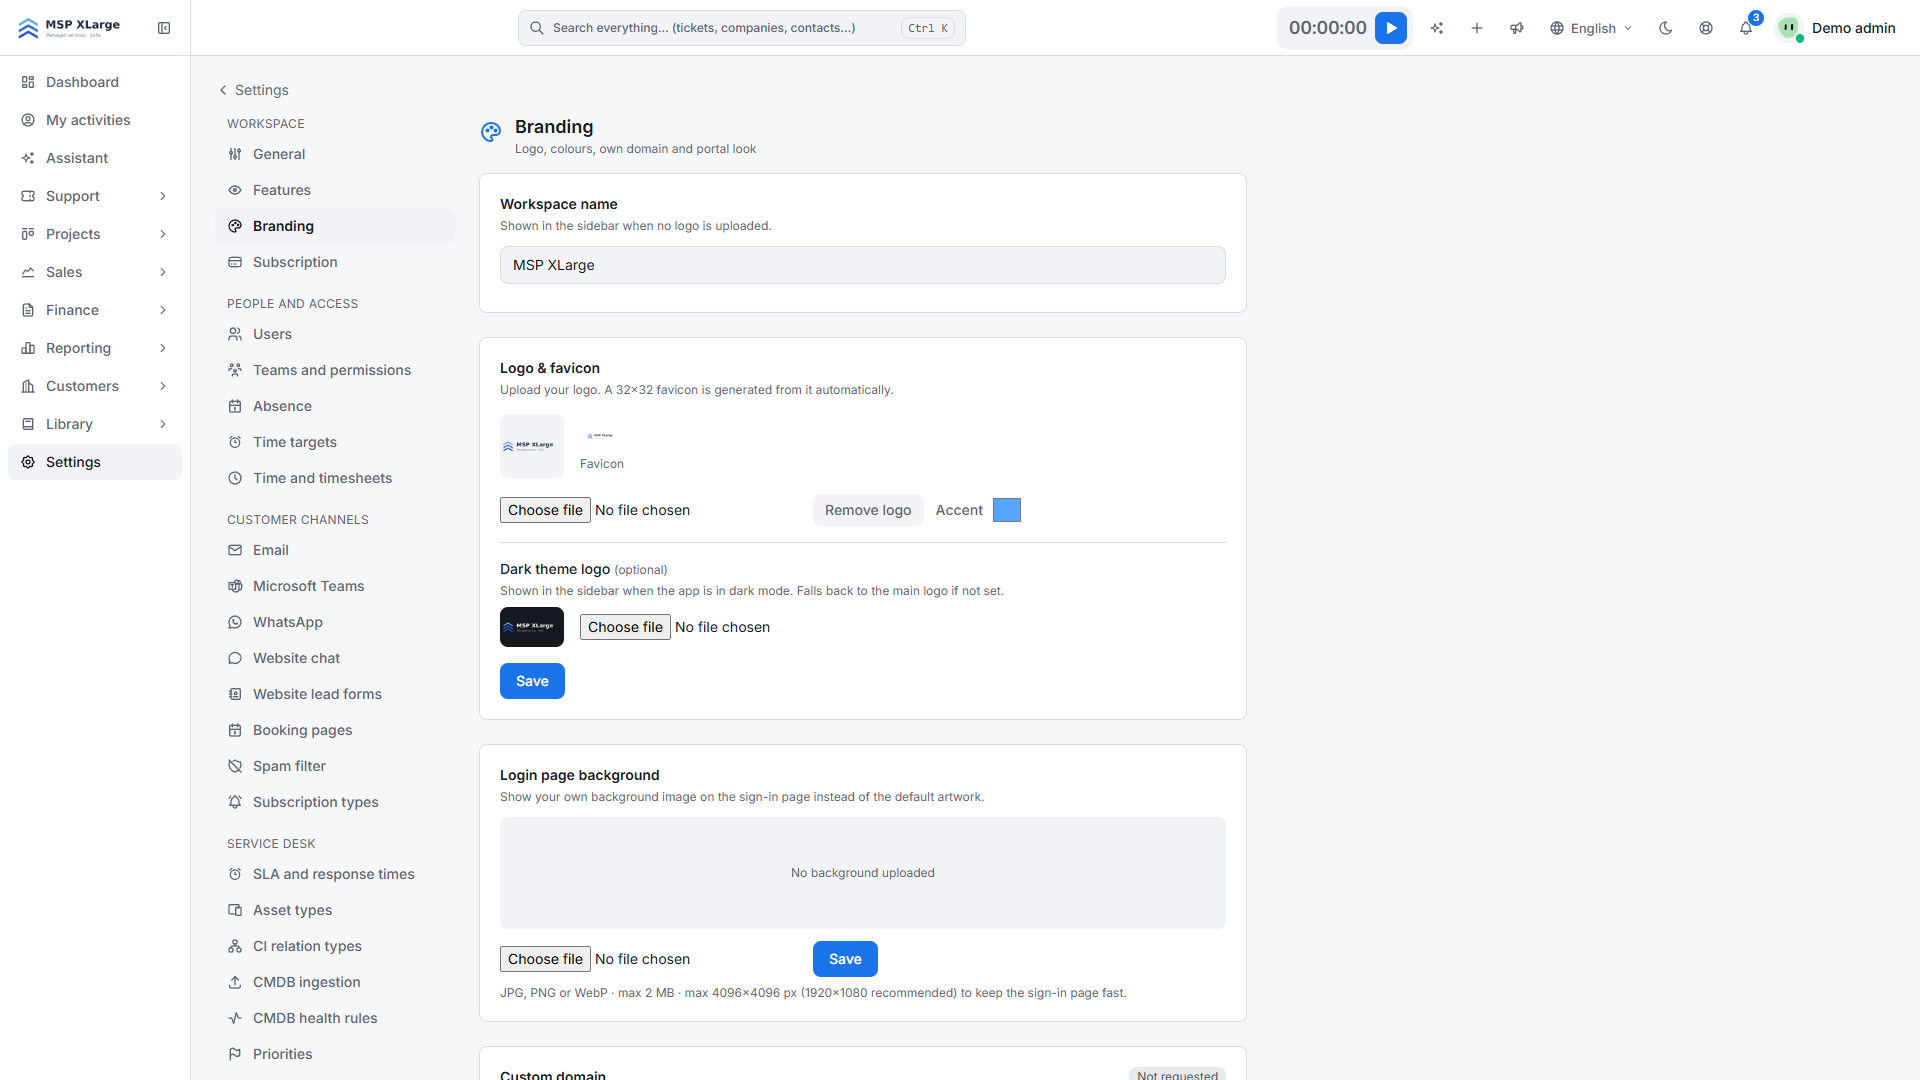 Сторінка Branding з назвою простору, логотипом, кольорами й фоном входу; розділ власного домену розташований нижче.
Крок 2: введіть ім’я хоста
- Введіть ім’я хоста, наприклад
support.yourmsp.com. Використовуйте лише літери, цифри й дефіси.
- Клікніть Save (Зберегти). OPS підтверджує збереження домену й пропонує спрямувати DNS-запис на платформу, а потім запросити сертифікат.
Крок 3: створіть DNS-запис
Під Required DNS record (Обов’язковий DNS-запис) OPS показує потрібний запис. Зазвичай це CNAME такого вигляду:
<your-hostname>. CNAME <target shown in OPS>.
Приклад: для support.yourmsp.com створіть у зоні свого домену запис CNAME з ім’ям support, який указує на ціль, показану в OPS.
Створіть його саме так у свого DNS-провайдера. Не використовуйте запис A з фіксованою IP-адресою: адреси платформи можуть змінюватися.
Крок 4: запросіть сертифікат
- Дочекайтеся поширення DNS-запису.
- Клікніть Request certificate.
- У разі успіху з’явиться Certificate valid until (Сертифікат дійсний до) з датою. Відкрийте простір за новою адресою.
Що відбувається після підключення
- Домен стає дозволеною адресою простору. На платформі він також автоматично реєструється як Cloudflare custom hostname; вам нічого не треба робити.
- Сертифікати, строк яких спливає, поновлюються автоматично щоночі. Можна також скористатися Renew certificate (Поновити сертифікат).
- Події «сертифікат видано» та «помилка сертифіката» доступні для сповіщень і вебхуків. Див. автоматизацію.
- Якщо змінити або очистити домен, старий сертифікат і хост виводяться з ужитку.
Корисно знати
- Один власний домен на простір, без wildcard.
- Перший сертифікат запитується лише тоді, коли ви клікаєте Request certificate. Далі поновлення відбувається саме собою.
- Після видачі сертифіката відкривайте простір і портал за новою адресою — так і співробітники, і клієнти бачитимуть ваш бренд.
- Запитуйте сертифікат лише тоді, коли DNS указує правильно, інакше перевірка не пройде.
- Коди для чату на сайті, форм лідів і посилань на бронювання містять адресу, з якої ви їх скопіювали. Скопіюйте їх знову з власного домену, якщо хочете бачити його там.
- Єдиний вхід (SSO) і згода для календарів і далі використовують адресу входу платформи.
- Доступ до API вашого DNS не потрібен: Let's Encrypt перевіряє через HTTP.
Усунення проблем
- Цей домен уже використовує інший простір. Домен може належати лише одному простору.
- Спершу вкажіть власний домен. Збережіть ім’я хоста, перш ніж запитувати сертифікат.
- Для цього домену вже триває видача. Дочекайтеся завершення поточного запиту.
- Перевірку домену не завершено або інша помилка Let's Encrypt. DNS ще не вказує правильно, порт 80 заблоковано або запис CAA обмежує Let's Encrypt. Виправте це й знову клікніть Request certificate.
Почніть
Хочете надати клієнтам портал під власним ім’ям? Почніть безкоштовно і підключіть домен за кілька кроків. Дізнайтеся більше про multi-tenant архітектуру і базу знань та клієнтський портал.